ይህ ገጽ ገና ወደ አማርኛ አልተተረጎመም። የእንግሊዝኛው ጽሑፍ ቀርቧል።
Audit Logging and Tamper-Evident Revision Trails
Configuring audit trails for critical model mutations, tracking field-level before/after values, user timestamps, and IP addresses.
1. Overview & Business Value#
This comprehensive operational guide details the architecture, business workflows, configuration parameters, and execution steps for Audit Logging and Tamper-Evident Revision Trails within SmartERP.
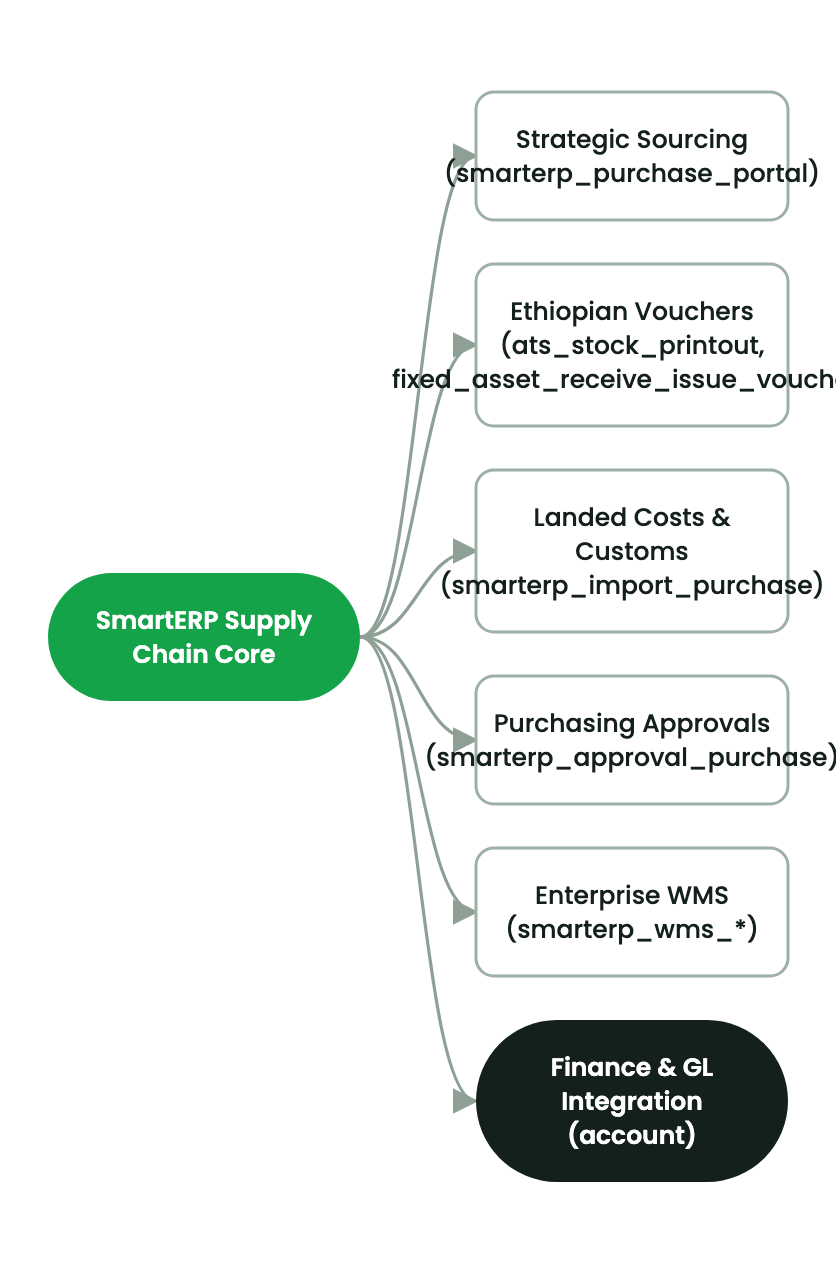
Every financial, procurement, and HR mutation in SmartERP records an immutable audit log entry capturing user identity, timestamp, IP address, and changed field values.
Audit Log Attributes#
create_uid&create_date: Author user ID and timestamp of creation.write_uid&write_date: Last modifying user ID and update timestamp.mail.tracking.value: Field-level before-and-after audit values displayed in chatter.
2. Prerequisites & Security Access Groups#
- Required Modules:
base, web, smarterp_security - Security Groups:
Enterprise Security Officer(Technical ID:base.group_user)Security Administrator(Technical ID:base.group_system)
- Master Data Dependencies: Established security group hierarchy, defined multi-company boundaries, and configured access control lists (
ir.model.access.csv).
3. Step-by-Step Configuration & Execution#
Step 1: Navigating to the Interface#
- Log into your SmartERP instance at
https://smarterp.et/odoo. - Open the main App Switcher (grid icon in the top-left corner).
- Navigate to Settings → Technical.
Step 2: Operational Data Parameters & Controls#
Ensure all mandatory parameters comply with enterprise operational standards:
- Authorized Operator: Action executed under assigned RBAC permissions (System Administrator, Certified Specialist).
- Relational Integrity: Linked to upstream master records, approval requests, or transactional ledgers.
- Statutory & Quality Controls: Verified against Ethiopian statutory regulations and corporate governance standards.
Step 3: Operational Execution & State Progression#
- State Progression Gate: Advance record from Draft through Audited to Confirmed / Certified.
- Integrated System Impact: Automatically updates real-time operational states and posts financial/inventory journal moves.
- Audit Verification: System registers tamper-evident audit records logging user ID, timestamp, and cryptographic transaction digests.
4. Advanced Configuration Points#
- Automated Actions & Scheduled Tasks (Crons):
Security: Audit log archival(base.ir_cron_audit_archive)Security: Expire dormant sessions(base.ir_cron_session_expire)
- Custom Print Templates & Reports:
- Role-Based Access Control (RBAC) Security Matrix
- System Security & User Activity Audit Dossier
- Multi-Company Rules: Record-level security isolation under Company 1 (
Ashewa Technology Solutions S.C.).
5. Comprehensive Troubleshooting Matrix#
| Error Symptom / Exception | Probable Root Cause | Corrective Action / Resolution |
|---|---|---|
Access Rights Error: Operation not allowed | User lacks required CRUD permission in ir.model.access.csv. | Assign user to the corresponding operational security group under Settings → Users. |
Record Rule Access Denied: Document outside company boundary | Target record belongs to a company excluded by user profile. | Add company to Allowed Companies or switch active company selector. |
Two-Factor Authentication Lockout | User lost mobile 2FA device or time drift occurred. | Reset user TOTP secret under User Preferences using administrator credentials. |
መጨረሻ የተሻሻለው: 2026-11-15